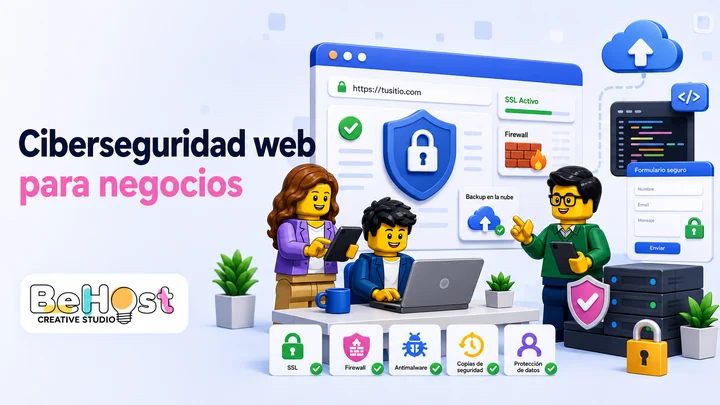
La seguridad web de un negocio no depende de instalar una sola herramienta. Se construye con varias capas que reducen el riesgo de accesos no autorizados, formularios falsos, pérdida de información y cambios inesperados en el sitio. La meta no es volver complicada la operación, sino evitar que un incidente sencillo termine afectando ventas, atención o reputación.
Protege los accesos que realmente importan
Empieza por las cuentas administrativas, correo, panel de hosting, dominio y cualquier sistema que permita cambiar información o consultar datos de clientes. Usa contraseñas largas y distintas, evita compartir usuarios y activa verificación adicional cuando esté disponible. También conviene limitar intentos repetidos de acceso y cerrar sesiones que ya no se utilizan.
Reduce la superficie expuesta
Cada archivo, plugin, formulario o endpoint que se publica puede convertirse en un punto de entrada si queda desactualizado o mal configurado. Elimina componentes que ya no se usan, bloquea archivos internos y evita que carpetas de respaldos, configuraciones o registros queden disponibles desde el navegador.
Protege formularios sin castigar al cliente
Los formularios de contacto, compra y registro necesitan controles anti-bots y límites de frecuencia. La protección debe funcionar sin obligar al usuario real a resolver barreras innecesarias. Cuando una verificación falla, el mensaje debe ser claro y nunca exponer detalles técnicos del servidor.
Mantén respaldos que sí puedan restaurarse
Un respaldo dentro de la misma carpeta pública no es suficiente. Conserva copias separadas, rota versiones y prueba periódicamente que puedan abrirse. Si un cambio rompe el sitio o aparece un archivo desconocido, la restauración debe ser un procedimiento conocido, no una improvisación.
Revisa señales de compromiso
Redirecciones que nadie configuró, usuarios administrativos nuevos, archivos PHP en uploads, modificaciones masivas o consumo inusual de recursos son señales que deben investigarse. Un registro básico de integridad ayuda a saber qué cambió y cuándo.
En BeHost priorizamos configuraciones con HTTPS, restricciones de archivos internos, sesiones controladas, respaldos e integridad. La seguridad útil es la que acompaña la operación diaria sin convertir cada acción en un obstáculo.\n\n## Qué revisar primero en un negocio pequeño\nEmpieza por los puntos que realmente pueden detener la operación: accesos administrativos, correo principal, panel del hosting, base de datos, copias de seguridad y formularios que reciben información de clientes. Cada cuenta debe tener una contraseña distinta y los accesos que ya no se utilizan deben eliminarse. No conviene mantener usuarios temporales durante meses.\n\n## Actualizaciones sin romper producción\nActualizar es importante, pero hacerlo sin respaldo también puede causar una caída. Antes de modificar un sistema, conserva una copia de archivos y base de datos, prueba la actualización en una copia o durante una ventana controlada y confirma después los flujos principales: inicio de sesión, formularios, pagos, correo y enlaces.\n\n## Protege formularios y cargas de archivos\nLos formularios públicos son un objetivo frecuente de bots. Limita frecuencia, valida los datos en servidor y utiliza protección anti-bots donde tenga sentido. Si una página permite subir archivos, no confíes en la extensión: valida tipo MIME, tamaño y dimensiones, renombra el archivo y evita ejecución dentro de la carpeta de cargas.\n\n## Señales que requieren atención\nInvestiga si aparecen redirecciones desconocidas, cuentas administrativas nuevas, archivos con nombres extraños, cambios de permisos, picos de correo saliente o páginas que Google muestra y que nadie reconoce. También conviene revisar errores 404 y 500 porque a veces revelan rutas antiguas o componentes que quedaron expuestos.\n\n## Un plan de respuesta sencillo\nDocumenta quién puede cambiar DNS, hosting y contraseñas. Conserva fuera del servidor la información necesaria para recuperar el sitio y define el orden: aislar el problema, preservar evidencia, restaurar desde una copia limpia, cambiar credenciales y revisar qué permitió el acceso. La seguridad útil es la que permite seguir operando y recuperar el servicio con rapidez.